

realmaker Security Quick Check: WordPress kostenlos auf Einbruchsspuren prüfen
Nach der PHP-Lücke PHP2Shell fragen sich viele: Wurde meine WordPress-Website schon angegriffen? Mein kostenloses Plugin realmaker Security Quick Check gibt in wenigen Minuten eine erste Antwort. Was es prüft, wie Sie es nutzen und wo seine Grenzen liegen.
 9 Min. Lesezeit
 KI-generiert
Inhalt
Version 1.0.1 vom 22. Oktober 2026 · für WordPress ab 6.3 und PHP ab 7.4 · kostenlos, unter der GPL
Kurz gesagt
- Ein kleines WordPress-Plugin, das Ihre Website in einem Durchgang auf typische Spuren eines Einbruchs prüft: in 13 Bereichen, von der PHP-Version bis zu versteckten Administratoren.
- Es liest nur und ändert nichts. Der Bericht zeigt zu jedem Punkt eine Ampel, eine kurze Erklärung und was Sie tun können.
- Kostenlos, ohne Anmeldung, auf Deutsch und Englisch: Plugin herunterladen.
- Es ersetzt keinen vollwertigen Sicherheitsscanner und ist kein Beweis, dass eine Website sauber ist.
Warum ich das Plugin geschrieben habe
Am 21. Oktober 2026 wurden mit PHP2Shell zwei kritische Lücken in PHP selbst bekannt. Sie betreffen praktisch jede PHP-Website, und kein WordPress-Plugin schützt davor. Was dahintersteckt und was zu tun ist, steht in meinem Beitrag PHP2Shell: Kritische Lücke in PHP – was jetzt zu tun ist.
Seitdem fragen viele Website-Betreiber: Wurde meine Website schon angegriffen? Von Hand ist das mühsam zu prüfen: Dateien nach Datum sortieren, Benutzer durchsehen, .htaccess lesen, den Upload-Ordner durchsuchen. Und manches sieht man im Dateimanager gar nicht, etwa einen Administrator, der in der Benutzerliste ausgeblendet ist, oder PHP-Code, der in einer Bilddatei steckt.
Deshalb habe ich die wichtigsten Prüfungen in ein kleines Plugin gepackt. Es ist kein Bezahlprodukt und kein vollwertiger Sicherheitsscanner, sondern ein Werkzeug für eine schnelle erste Einschätzung. Ausprobiert habe ich es auf realmaker.de und auf einer Testseite, in die ich typische Einbruchsspuren absichtlich eingebaut habe.
Was der Quick Check prüft
Der Bericht ist in 13 Bereiche gegliedert. Dateien, die durch die offiziellen Prüfsummen von wordpress.org bestätigt sind, überspringt die Suche nach verdächtigem Code. So bleibt der Bericht überschaubar.
| Bereich | Was geprüft wird |
|---|---|
| PHP-Version und PHP2Shell | Enthält Ihre PHP-Version den Fix (ab 8.2.35, 8.3.36, 8.4.27 und 8.5.12)? Ist die Nummer älter, wertet das Plugin das Build-Datum aus: Ein Build ab dem 20. Oktober 2026 spricht dafür, dass Ihr Hoster den Fix nachgerüstet hat. Hoster, die das für alle ihre Server bestätigt haben, erkennt das Plugin am Servernamen und zeigt dann Grün. Dazu: Servername, Server-API, Upload-Fortschritt an oder aus, Ende des Supports. |
| Verfügbare Updates | Updates für WordPress, Plugins und Themes laut der letzten Update-Prüfung. Ist diese älter als drei Tage, weist das Plugin darauf hin. |
| WordPress-Dateien | Jede Datei von WordPress im Vergleich mit den offiziellen Prüfsummen (in der Sprache Ihrer Website und auf Englisch). Dazu fremde Dateien in wp-admin und wp-includes und zusätzliche Dateien im Hauptordner. |
| Plugins und Themes | Plugins aus wordpress.org im Vergleich mit ihren Prüfsummen, mit geänderten und unbekannten PHP-Dateien. Außerdem Must-Use-Plugins, Drop-ins und Plugins, die als aktiv eingetragen sind, aber fehlen. Themes werden aufgelistet, lassen sich aber nicht vergleichen. |
| Verdächtiger Code | Alle übrigen PHP-Dateien auf typische Muster von Hintertüren und Web-Shells, etwa eval mit verschlüsseltem Code oder Befehle aus Anfragedaten. |
| Upload-Ordner | PHP-Dateien und andere ausführbare Dateien im Upload-Ordner. Leere index.php-Dateien und Template-Caches (etwa von WPML) gelten als normal. |
| Versteckter und getarnter Code | PHP-Dateien, deren Name mit einem Punkt beginnt, und PHP-Code in Bildern oder in Text- und SVG-Dateien im Upload-Ordner. |
| Server-Konfigurationsdateien | .htaccess, .user.ini und php.ini: Einträge, die vor jeder Anfrage Code laden, Bilder als PHP ausführen oder Besucher auf fremde Adressen umleiten. Bekannte Firewalls erscheinen nur als Info. |
| Weitere Anwendungen im Webordner | Ordner mit PHP-Code neben WordPress, etwa alte Installationen und Testkopien, und ob sie aus dem Internet erreichbar sind. |
| Konten und Zugänge | Alle Administratoren, direkt aus der Datenbank gelesen, neue Konten im gewählten Zeitraum, Anwendungspasswörter und eine offene Registrierung. |
| Inhalte und Einstellungen | Skripte, iframes und verdächtiger Code in Beiträgen, Seiten und Einstellungen. |
| Änderungen im gewählten Zeitraum | Geänderte PHP-, Skript- und Konfigurationsdateien (ohne bestätigte Dateien und Caches) und geänderte Inhalte. |
| Geplante Aufgaben | Alle geplanten Aufgaben von WordPress mit ihrem nächsten Termin, überfällige werden markiert. |
Ein Detail für Technikinteressierte: Als Änderungszeit einer Datei nimmt das Plugin den späteren von zwei Zeitstempeln. Das sichtbare Änderungsdatum kann ein Angreifer zurückdatieren, die Änderungszeit des Dateisystems nicht ohne Weiteres.
So sieht der Bericht aus
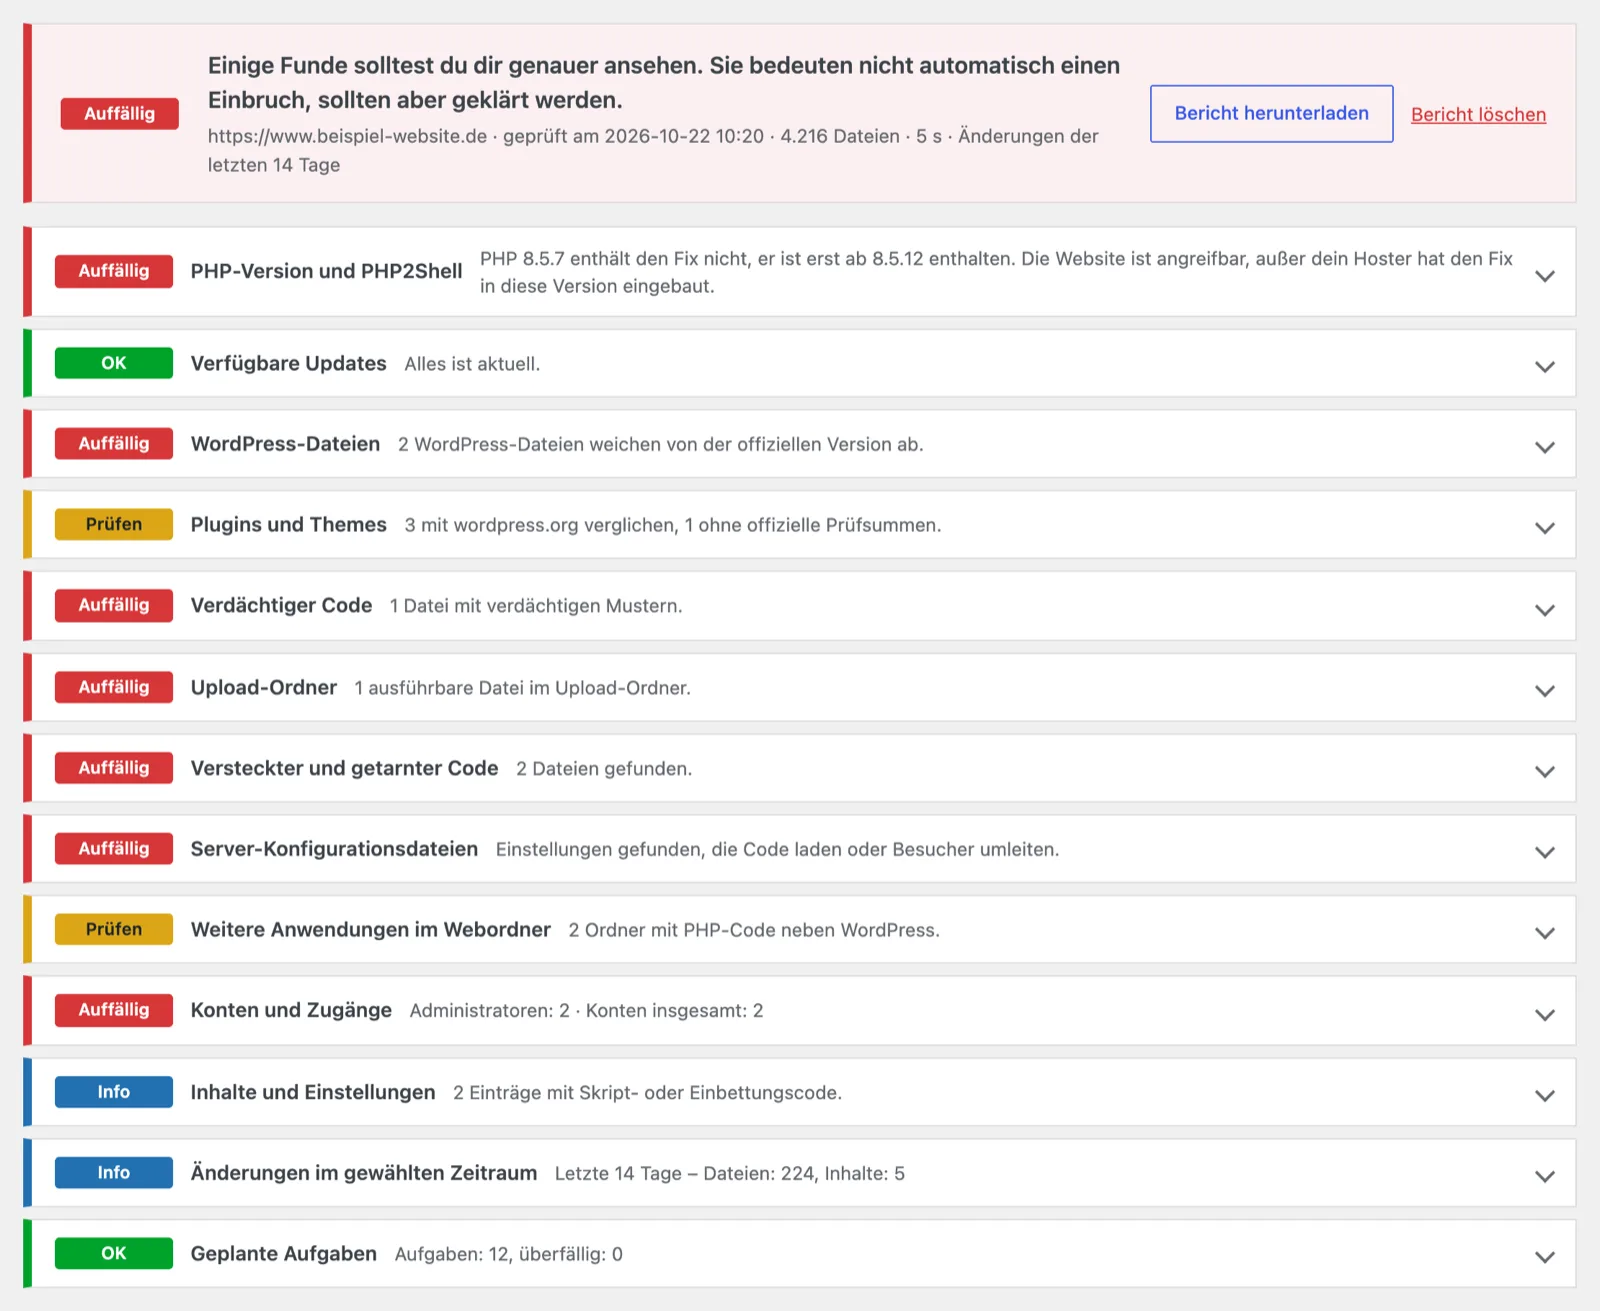
Ganz oben steht eine Gesamtbewertung, darunter folgen die 13 Bereiche mit ihrer Ampel: „Auffällig“ (rot), „Prüfen“ (gelb), „Info“ (blau) und „OK“ (grün). Bereiche mit „Auffällig“ oder „Prüfen“ sind schon aufgeklappt, die übrigen öffnen Sie per Klick. Jeder Bereich erklärt kurz, worum es geht, listet die Funde mit Datum und sagt, was Sie tun können.
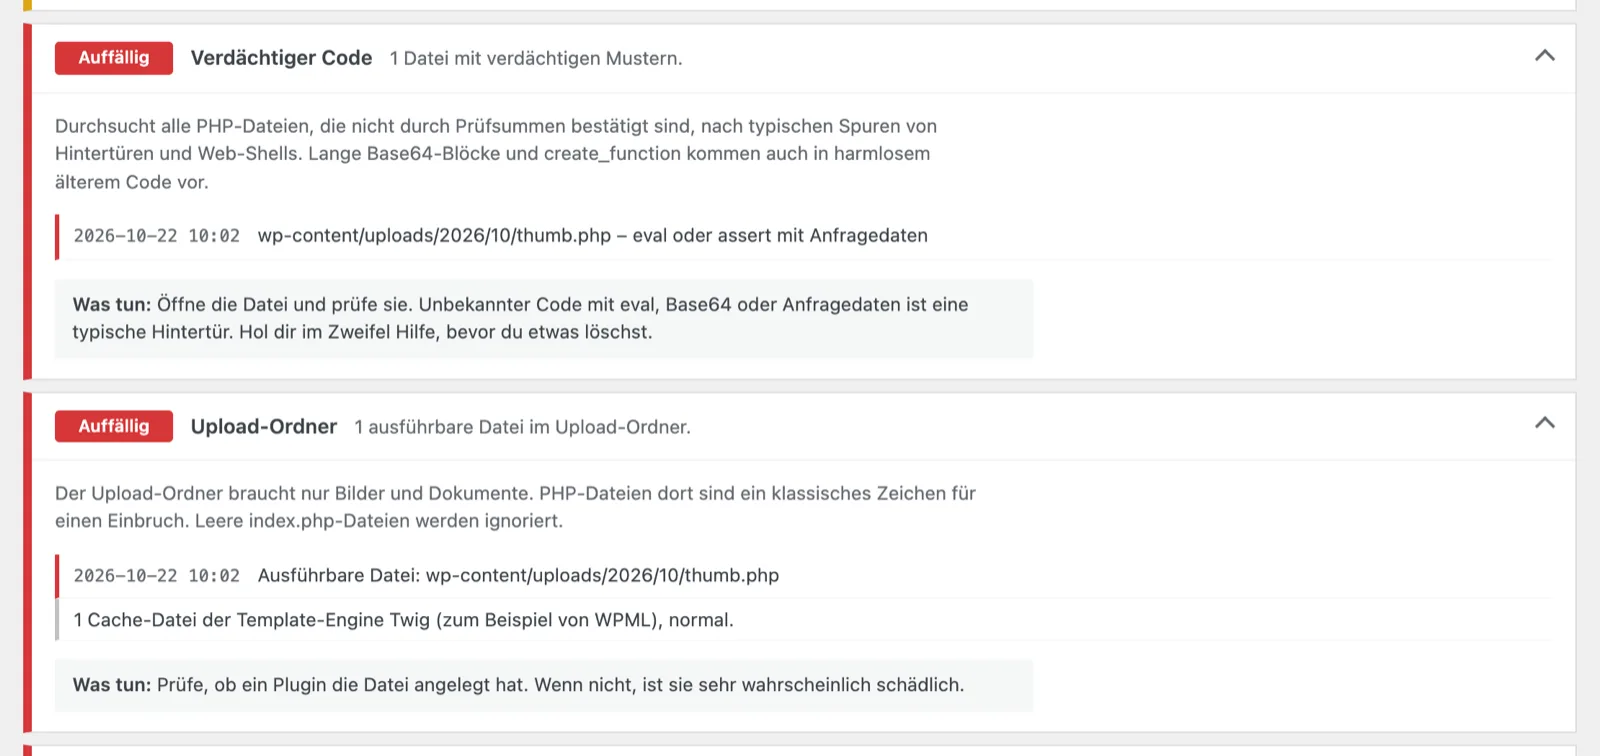
Aufgeklappt sieht ein Fund zum Beispiel so aus: Im Upload-Ordner liegt eine PHP-Datei, die Code aus Anfragen ausführt. Das ist eine typische Hintertür, und das Plugin meldet sie gleich zweimal: als verdächtigen Code und als ausführbare Datei im Upload-Ordner.
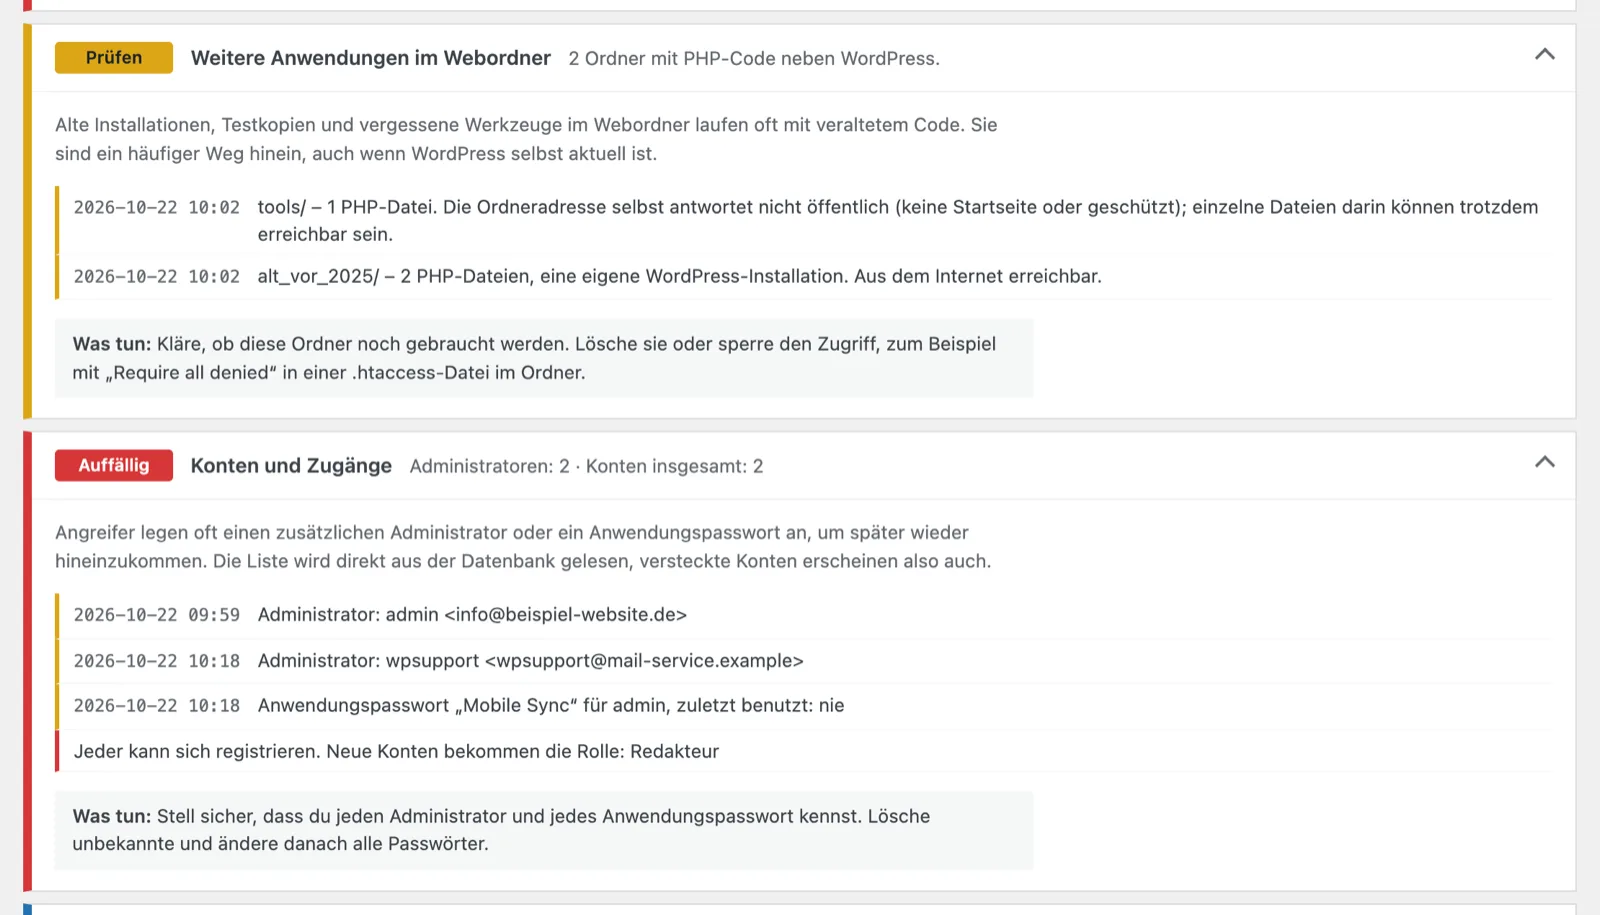
Genauso fallen Altlasten und fremde Zugänge auf: eine alte WordPress-Kopie, die noch aus dem Internet erreichbar ist, und ein Administrator, den niemand angelegt hat.
Auf der Seite stehen je Bereich bis zu 50 Einträge. Der Bericht zum Herunterladen ist eine Textdatei mit allen Einträgen, etwa für Ihren Dienstleister. Mit „Bericht löschen“ entfernen Sie ihn wieder von Ihrer Website.
Installieren und prüfen
Herunterladen
Laden Sie das Plugin als ZIP-Datei herunter (98 KB, Version 1.0.1).
Installieren
Wählen Sie die ZIP-Datei in WordPress unter „Plugins → Plugin hinzufügen → Plugin hochladen“ aus, installieren und aktivieren Sie das Plugin. Sperrt Ihr Hoster wegen PHP2Shell gerade Datei-Uploads, klappt das nicht. Entpacken Sie die ZIP dann und laden Sie den Ordner
realmaker-security-quick-checkper SFTP oder über den Dateimanager nachwp-content/pluginshoch.Prüfung starten
Öffnen Sie „Werkzeuge → Security Quick Check“, wählen Sie den Zeitraum für die Liste der Änderungen (7, 14, 30 oder 90 Tage, voreingestellt sind 14) und klicken Sie auf „Prüfung starten“.
Bericht lesen
Gehen Sie den Bericht von oben nach unten durch. Was „Auffällig“ ist, sehen Sie sich zuerst an.
Plugin löschen
Brauchen Sie das Plugin nicht mehr, löschen Sie es unter „Plugins“. Dabei wird auch der gespeicherte Bericht entfernt.
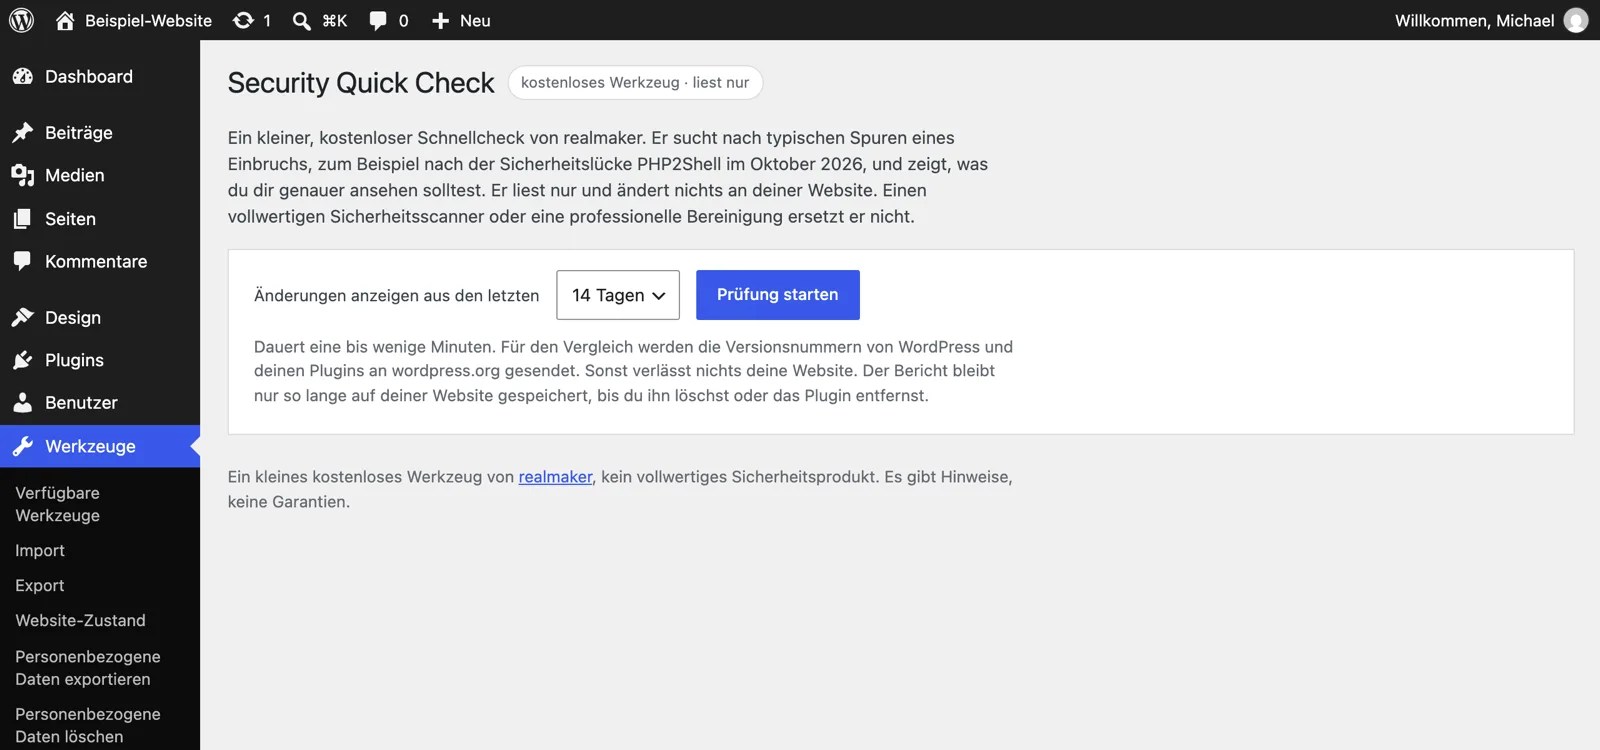
Die Prüfung läuft in Schritten von höchstens acht Sekunden, damit sie auch auf schwachem Shared Hosting nicht an Zeitlimits scheitert. Bricht sie trotzdem ab, setzen Sie sie mit „Unterbrochene Prüfung fortsetzen“ fort. Auf meiner Testseite mit gut 4.000 Dateien dauerte sie fünf Sekunden, große Websites brauchen einige Minuten. Die Prüfung läuft auch dann, wenn Ihr Hoster Datei-Uploads wegen PHP2Shell vorübergehend sperrt. Starten können sie nur Administratoren.
Was das Plugin nicht kann
- Es repariert nichts. Es löscht, verschiebt und repariert keine Dateien. Was mit einem Fund passiert, entscheiden Sie.
- Es ist kein Beweis. „Keine Hinweise auf einen Einbruch gefunden“ ist ein gutes Zeichen, aber keine Garantie. Schadcode auf einer bereits übernommenen Website kann sich vor Werkzeugen verstecken, die in derselben Website laufen.
- Es erkennt typische Muster, nicht jeden Schadcode. Gut getarnter oder neuartiger Code kann durchrutschen.
- Es kann nicht alles vergleichen. Premium-Plugins, selbst entwickelte Plugins und Themes haben keine offiziellen Prüfsummen. Die Suche nach verdächtigem Code deckt sie trotzdem ab.
- Es sieht nur Ihre WordPress-Installation. Server-Protokolle, andere Websites außerhalb des WordPress-Ordners und den Server selbst prüft es nicht. Das kann nur Ihr Hoster.
Datenschutz: Was Ihre Website verlässt
Für den Vergleich fragt das Plugin die offiziellen Prüfsummen bei wordpress.org ab. Dabei gehen die Version und Sprache von WordPress an api.wordpress.org und die Ordnernamen und Versionen Ihrer Plugins an downloads.wordpress.org. Ähnliche Angaben schickt WordPress bei seinen Update-Prüfungen ohnehin. Um zu prüfen, ob fremde Ordner von außen erreichbar sind, ruft das Plugin außerdem bis zu zehn Adressen Ihrer eigenen Website auf. Um den Server zu erkennen, fragt es den Namen der eigenen Serveradresse beim Nameserver ab.
Sonst verlässt nichts Ihre Website: keine Statistik, kein Konto, keine Verbindung zu realmaker. Der Bericht liegt in Ihrer Datenbank, bis Sie ihn löschen oder das Plugin entfernen. Er enthält die Benutzernamen und E-Mail-Adressen Ihrer Administratoren. Geben Sie die heruntergeladene Datei deshalb nur an Menschen weiter, denen Sie auch Ihre Website anvertrauen.
Wenn der Bericht etwas findet
Nicht jeder Fund ist ein Einbruch. Eine selbst angepasste Plugin-Datei, ein Tracking-Code in den Einstellungen oder eine alte Testkopie im Webordner sind oft harmlos, die Testkopie sollten Sie aber trotzdem entfernen. Löschen Sie nichts überstürzt:
- Sichern Sie zuerst den aktuellen Stand, auch wenn er befallen sein könnte. Er hilft später bei der Aufklärung.
- Ändern Sie danach die Zugänge: WordPress-Administratoren, Datenbank, FTP und Hosting.
- Wie Sie Schritt für Schritt vorgehen, steht im PHP2Shell-Beitrag im Abschnitt Wie Sie prüfen, ob Sie schon angegriffen wurden.
Holen Sie sich Unterstützung, wenn Sie unsicher sind. Gern sehe ich mir den Bericht mit Ihnen an, schreiben Sie mir.
Download
realmaker Security Quick Check 1.0.1
Plugin herunterladen (ZIP, 98 KB)
Für WordPress ab 6.3 und PHP ab 7.4 · getestet bis WordPress 7.1 · Lizenz GPL 2.0 oder später · Sprachen: Englisch, Deutsch (du) und Deutsch (Sie)
Prüfsumme (SHA-256): cf47b9e60e8e61e7
Version 1.0.1 vom 22. Oktober 2026: erkennt Hoster, die den Fix auf allen ihren Servern als Backport eingespielt haben, am Servernamen und zeigt die PHP-Prüfung dort grün. Der Bericht nennt jetzt den Servernamen.
Version 1.0.0 vom 22. Oktober 2026: erste Version.
Häufige Fragen zum Security Quick Check
Macht das Plugin meine Website langsamer?
Nein. Es läuft nur, wenn Sie die Prüfung starten, und dann in kurzen Schritten von wenigen Sekunden.
Der Bericht meldet eine geänderte Plugin-Datei. Wurde meine Website gehackt?
Nicht unbedingt. Haben Sie oder Ihre Agentur das Plugin angepasst, ist die Abweichung erwartet. Sonst installieren Sie das Plugin neu aus seiner Originalquelle.
Funktioniert die Prüfung, wenn mein Hoster Uploads wegen PHP2Shell sperrt?
Ja. Die Prüfung schickt ihre Anfragen ohne Datei-Upload, eine solche Sperre stört sie nicht. Nur die Installation über „Plugin hochladen“ ist dann gesperrt. Laden Sie den entpackten Ordner in diesem Fall per SFTP oder Dateimanager hoch.
Muss das Plugin installiert bleiben?
Nein. Löschen Sie es nach der Prüfung einfach wieder, dabei wird auch der gespeicherte Bericht entfernt.
Wer kann die Prüfung starten?
Nur Administratoren. Für alle anderen Benutzer ist das Plugin nicht sichtbar.
In welchen Sprachen gibt es das Plugin?
Auf Englisch und Deutsch, in der Du- und in der Sie-Form. Es richtet sich nach der Sprache Ihrer WordPress-Installation.
Gibt es das Plugin im Plugin-Verzeichnis von WordPress?
Nein, zurzeit nur hier als Download. Es aktualisiert sich deshalb nicht automatisch. Neue Versionen stelle ich in diesem Beitrag bereit.
Michael Rademacher
Gründer von realmaker
Michael Rademacher gründete realmaker 2003. Er entwickelt WordPress-Websites und Software, produziert Filme und Livestreams und schreibt hier über das, was er in Kundenprojekten lernt.
Über Michael
Lieber betreuen lassen?
Updates, Backups und Überwachung übernimmt wp-einfach.de – zum festen Monatspreis.